Επίθεση από χάκερς δέχτηκε πάλι το FBI στοχεύοντας αυτή τη φορά την εθνική βάση δεδομένων ποινικών πληροφοριών των ΗΠΑ.
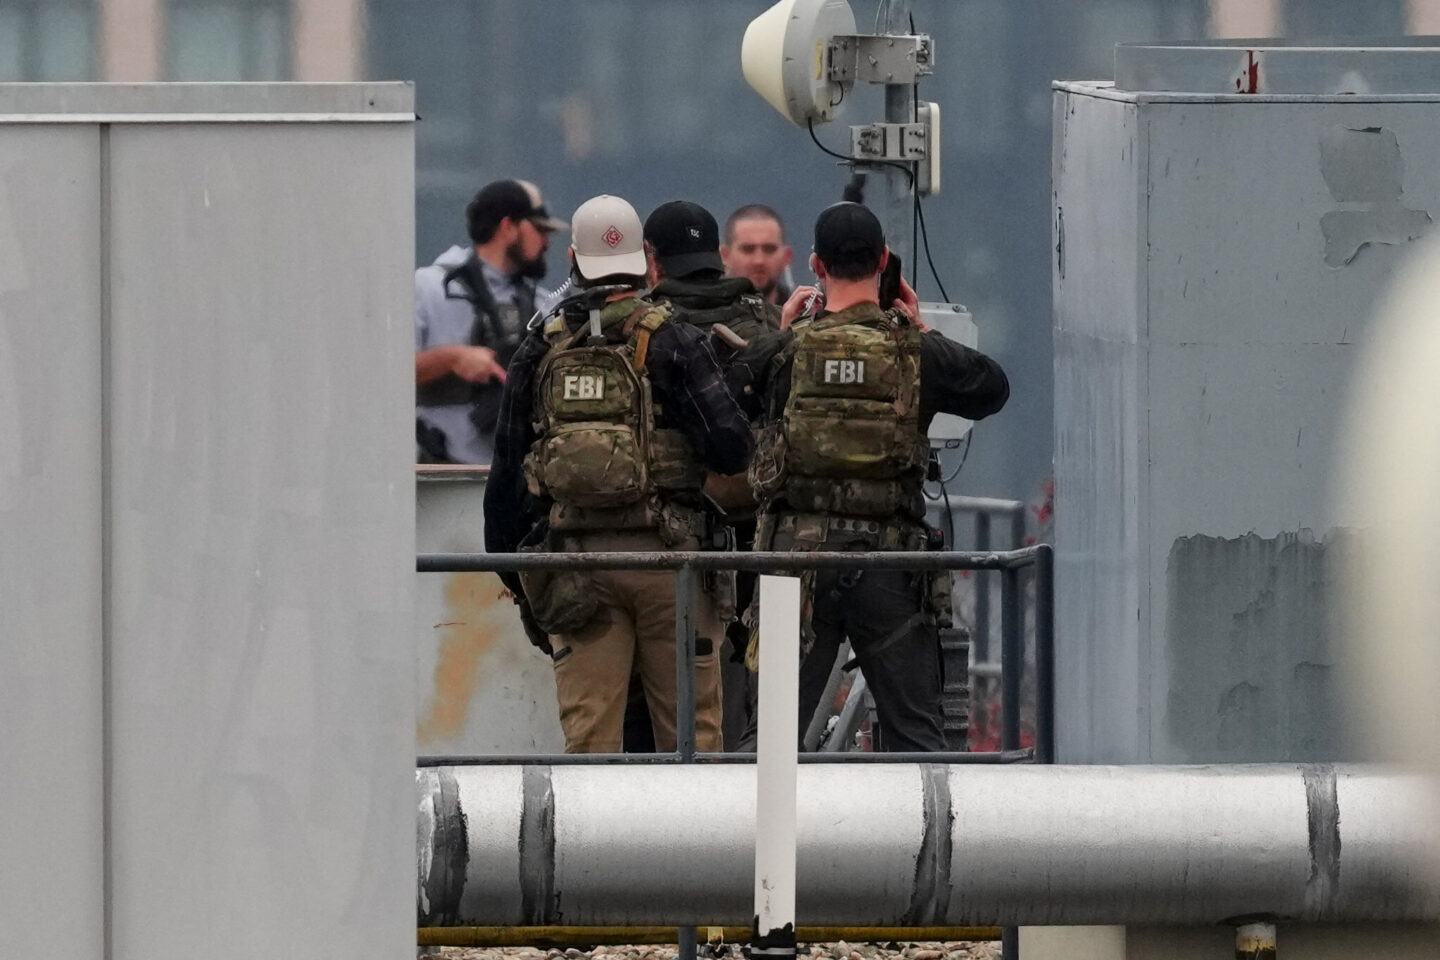
Σύμφωνα με το CNN, το Ομοσπονδιακό Γραφείο Ερευνών διερευνά πιθανή παραβίαση του Εθνικού Κέντρου Πληροφοριών για το Έγκλημα (NCIC) του FBI από χάκερς, το οποίο αποτελεί βασικό δίκτυο ανταλλαγής πληροφοριών μεταξύ των ομοσπονδιακών, πολιτειακών και τοπικών αρχών επιβολής του νόμου.
Σύμφωνα με δύο άτομα που διαθέτουν γνώση της έρευνας, το αμερικανικό δίκτυο ενημερώθηκε πως διερευνάται η πιθανότητα μη εξουσιοδοτημένης πρόσβασης στη βάση δεδομένων του FBI από χάκερς.
Αυτό το περιστατικό αποτελεί τη δεύτερη φερόμενη παραβίαση συστημάτων του FBI μέσα σε διάστημα λίγων μηνών.
Οι διωκτικές αρχές σε εθνικό επίπεδο αξιοποιούν το NCIC για να μοιράζουν τα δεδομένα που περιλαμβάνουν, μεταξύ άλλων, ελέγχους ποινικού μητρώου και εντάλματα σύλληψης.
Η συγκεκριμένη αποκάλυψη έρχεται ενώ η κυβέρνηση Τραμπ καταβάλλει προσπάθειες για τη διαχείριση των προβληματισμών σχετικά με την κυβερνοασφάλεια στις ΗΠΑ. Πρόσφατα, σημειώθηκαν διαδοχικές διακοπές λειτουργίας οι οποίες προκάλεσαν επιπτώσεις σε τραπεζικά ιδρύματα, στην Εθνική Υπηρεσία Ασφαλείας (NSA) καθώς και στο σύστημα ελέγχου εναέριας κυκλοφορίας της FAA.
Η προηγούμενη παραβίαση
Το πρόσφατο περιστατικό έπεται της κυβερνοεπίθεσης του Σεπτεμβρίου, κατά την οποία η ομάδα ShinyHunters στόχευσε ευαίσθητα προσωπικά στοιχεία υπαλλήλων, χρησιμοποιώντας ιστότοπο εύρεσης εργασίας του FBI.
Ένας Καναδός ερευνητής και συγγραφέας με ειδίκευση στην κυβερνοασφάλεια συνελήφθη για την εν λόγω υπόθεση, καθώς βρίσκεται αντιμέτωπος με κατηγορίες που σχετίζονται με την παραβίαση η οποία αποδίδεται στην ομάδα ShinyHunters.
Να σημειωθεί ότι ενδιαφέρον παρουσιάζει το γεγονός ότι την Πέμπτη (19.11.2026), όταν αξιωματούχοι του FBI είχαν ήδη ενημερωθεί για το νέο περιστατικό κυβερνοασφάλειας, ο διευθυντής του Γραφείου, Κας Πατέλ, εμφανίστηκε στο Fox News, όπου επαίνεσε τις επιδόσεις της υπηρεσίας στον συγκεκριμένο τομέα.
Ο Πατέλ αναφέρθηκε στην επιχείρηση «Winter Shield», η οποία είχε ολοκληρωθεί μήνες νωρίτερα και είχε ως στόχο να παροτρύνει εταιρείες να αναβαθμίσουν τα συστήματά τους, ώστε να περιοριστεί ο κίνδυνος πρόσβασης χάκερ σε ευαίσθητα δεδομένα.
Παρά ταύτα, περιέγραψε την επιχείρηση ως εν εξελίξει, εκφράζοντας παράλληλα την ικανοποίησή του για τις κυβερνητικές πρωτοβουλίες που αφορούν τον εκσυγχρονισμό νευραλγικών συστημάτων και τη θωράκιση των εθνικών υποδομών.
«Άλλες διοικήσεις θα μπορούσαν να είχαν κάνει αυτές τις ενημερώσεις, αλλά δεν το έκαναν», δήλωσε, προσθέτοντας: «Παραμένουμε ένα βήμα μπροστά από τις εξελίξεις και αναπληρώνουμε τον χαμένο χρόνο».
Με πληροφορίες από: Newsit